比特币助记词生成的弱随机事件,再次提醒
bag、come、ready、client、finish、sell、fee、pause、burger、list、current、near。
这是一个基于比特币BIP39标准生成的助记词,你能看出问题吗?当然看不出来,不管怎么分析这个助记词都是一个能正常使用的助记词。
不管这个是你硬件钱包,还是手机钱包生成的,这都是一个可以使用的助记词,至于安全与否,是另一个需要思考的地方,也是我们讨论的开始。
如果就这么直接放出来这个助记词,当然这已经被暴露在网上,是绝对不能用的,它看起来没什么毛病,可如果你生成的这个助记词,随机源不够"真随机",那么问题就大了。
比如,你是在2026年8月1日12:00:00 这个时刻生成的,而恰好你使用的手机钱包或者硬件钱包,就是基于这个时间当做随机参数,再加上一个不那么复杂的随机源。
那这个就叫"伪随机"或者"弱随机",很有可能在这个时刻如果黑客或者AI在一瞬间尝试很多次,就会生成:
1、fame、owner、wrong、again、average、elephant、fee、pause、burger、list、current、near。
2、kiss、crouch、man、total、bless、benefit、fee、pause、burger、list、current、near。
3、bag、come、ready、client、finish、sell、fee、pause、burger、list、current、near。
看到了吗,在瞬间完成的生成里,1 和 2与你的原本助记词非常接近,而3直接就是你当时生成助记词。
黑客只需要把这些助记词批量测试,查看对应的比特币地址是否有币,如果有,则触发自动转账,批量转账功能,直接清空地址里面的比特币。
当然,我说的这些都只是简单粗糙的举例,只是为了让你方便理解,具体的实现过程,远远比这个要复杂,但黑客为了获得这些比特币,可不会嫌麻烦,再说有AI自动执行,也不麻烦。
还有,可能你错过我之前这篇文章了:币圈2000万美元教训:一个钱包漏洞,毁掉9年积累
文章进一步说的很详细了,这里就不重复了,我只想说,在不断了解,学习比特币的过程中,根本不是外人看着那么简单,所谓一步一登山,每个看似安全的技术,背后都要经得起验证和测试。
有一点我得承认,很多人包括我选钱包的逻辑是"我用了好几年了,没丢过币,应该没问题"。
但这个逻辑有一个致命缺陷:你不知道你没丢币是因为安全,还是因为你还不够值得被攻击。
打个比方,你家门锁是坏的,但住了三年没被偷,这是因为锁好使吗?还是因为你家一直没什么值钱的东西,小偷根本没来光顾过?哪天你中了500万彩票,所有人都知道你家有钱了,那个坏掉的锁就立刻就成了你的"致命伤"。
区块链世界里也是一样,你的地址余额是公开的。
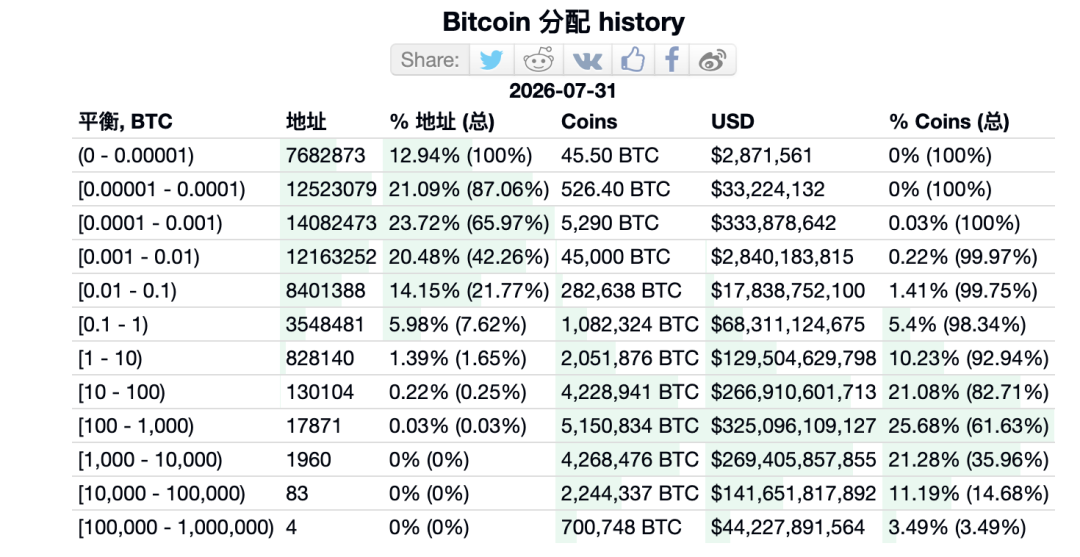
甚至完全可以统计,不同比特币数量的对应地址有多少,分布情况如何(如上图)。
当你还是小散户时,你可能不在黑客的目标雷达上,但如果你某天有了一笔大额持仓,或者碰上牛市地址价值暴增,你就自动进入了攻击范围,而你的钱包生成助记词那一刻的安全水平,并不会因为你后来有钱了而提高。
安全不是事后补的,是在生成助记词那一刻就定死的。
普通人该如何面对
那我们普通比特币持有人,应该如何面对未来这个复杂的,不确定的世界呢?是把所有比特币都存在交易所吗?还是干脆全部卖出再也不碰了?
先说交易所
把币放交易所,表面上看省心,毕竟不用管助记词,不用担心自己操作失误,但你换来的代价是:你的币不在你的地址里,在交易所的地址里,你看到的那个"余额",本质上是交易所欠你的一张欠条。
交易所跑路、被黑、冻结你的账户,你一点办法都没有,门头沟事件、FTX暴雷,以及最近一个月陆续4家交易所关闭的事情,这些教训还不够深刻吗?
“Not your keys, not your coins"这句话说了十几年了,不是没有道理。
再说卖掉不碰
如果仅仅因为"安全太复杂"就选择离场,那相当于因为害怕交通事故就不出门,任何有价值的东西,保管它本身就需要成本,你买套房,还要装防盗门、买保险、交物业费。
比特币的安全成本,本质上和这些没有区别。
真正该做的
所以真正该做的,是接受一个事实:没有绝对安全,只有相对安全。
然后在这个前提下,把自己的安全水平逐步提升到"够用”。
什么叫够用?
不是让你变成密码学专家,不是让你搞懂每一个技术细节,而是做到三件事:
第一,用经过验证的工具。
不用来源不明的钱包,不用没有社区审计的硬件,使用主流品牌,经过社区验证的硬件钱包,同时尽可能保持固件升级,硬件升级的节奏,尤其是过去老设备,老固件生成的助记词,适当情况考虑升级或迁移。
第二,分散风险。
不要把所有币放在一个地址、一个钱包、一个助记词下面,大额持仓用硬件钱包冷存储,日常小额用手机热钱包方便使用,如果持仓量更大,考虑多签方案。把鸡蛋放在不同的篮子里,这是常识。
第三,保持学习。
不需要学得多深,但要知道安全威胁的演进方向,昨天担心的是钓鱼网站,今天担心的是伪随机,明天可能是AI驱动的社会工程攻击,你不一定每次都能抢在攻击者前面,但你至少要知道风险长什么样,才能判断自己需不需要采取行动。
Coldcard事件
这两天闹得沸沸扬的,Coldcard硬件钱包可能被攻破事件,目前还很难说到底是被攻破了,还是用户自己泄露了,甚至是某个交易所出了问题。
但有几个关键细节:
- 所有受影响地址都是单签名地址
- 每个地址余额在 0.15~0.26 BTC 之间
- 许多UTXO已经休眠多年,这些是长期持有者,不是新用户
- 25分钟、500个地址、批量操作——典型的自动化攻击
之所以怀疑是Coldcard硬件钱包,是因为至少一名受害者确认使用了该设备。
而Coldcard CEO NVK否认是设备级漏洞,称该用户可能导入了此前已泄露或采用较弱的助记词,并指出此次事件涉及不同钱包的私钥。
目前原因尚未确定。
结语
说到底,比特币给了每个人"做自己的银行"的权利,但权利的另一面永远是责任,你愿意承担这份责任,你就拥有了一个没有任何人能冻结、没有人能通胀、没有人能没收的资产,你不愿意,那交易所也行,只是代价你自己掂量。
你做得好,没有人能动你的币,你做得不好,也没有人能帮你追回来,这既是比特币的自由,也是比特币的代价。
如果你是那种愿意学、愿意折腾、愿意为自己负责的人,那比特币是这个时代给你的最好的礼物,一个任何人都能拥有、任何人都能保护、没有任何人能从你手里夺走的东西。
前提是你配得上它。
这个世界没有绝对的安全,但有一种东西叫做"我尽力了"。
做完所有能做的事,剩下的交给时间。
这才是长期持有者该有的心态。
不要提心吊胆地待在币圈,要么认真对待,要么干脆离开,悬在中间最痛苦。
以上是个人思考,不作为投资依据。
愿你穿越牛熊周期,归来仍是囤币少年。
💬 评论区
评论加载中... 如果长时间未显示,可能是 GitHub 访问受限。